Memahami Evolusi Ancaman Bring Your Own Vulnerable Device
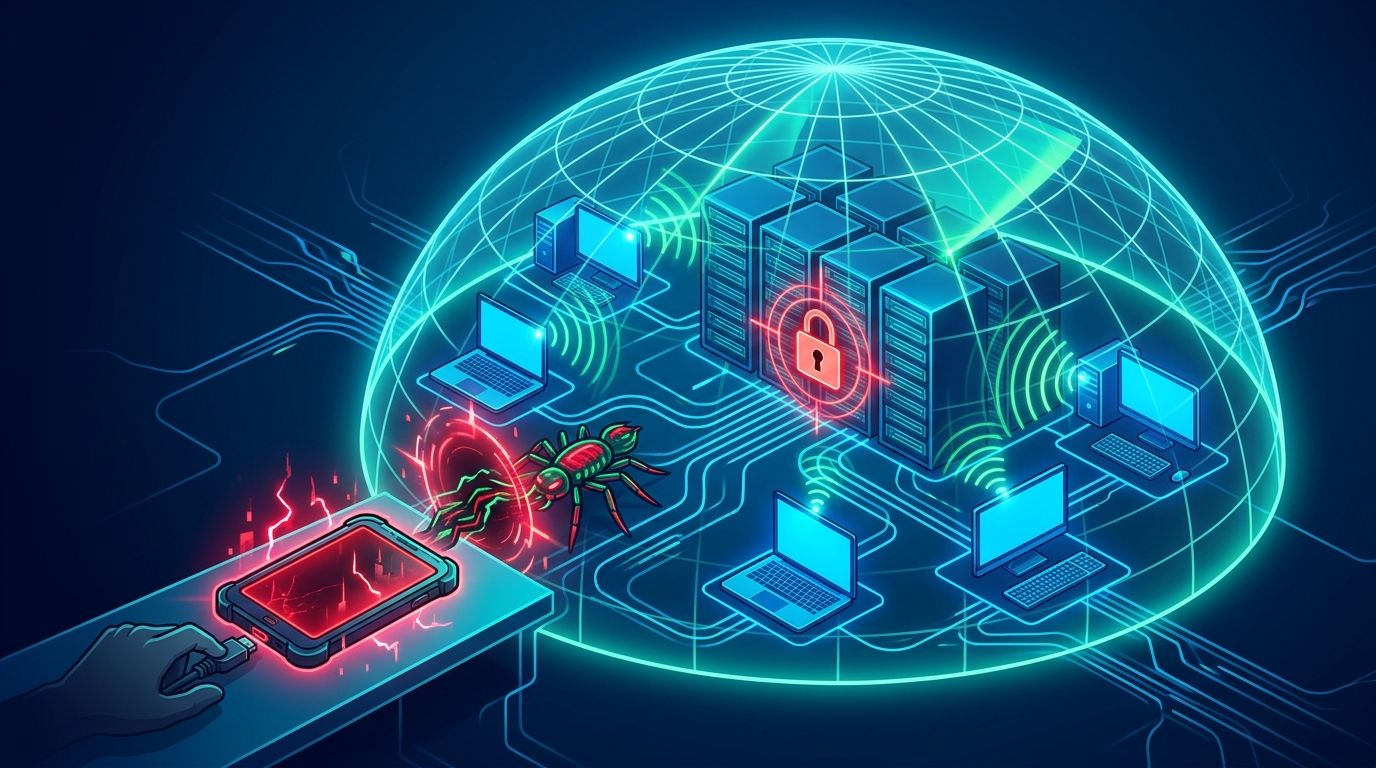
Teknik Bring Your Own Vulnerable Device (BYOVD) kini berada di puncak popularitas dalam dunia keamanan endpoint. Banyak perdebatan muncul mengenai ancaman ini, mulai dari yang sekadar keriuhan hingga ancaman nyata yang membahayakan sistem perusahaan. Tulisan ini akan membongkar bagaimana teknik tersebut telah berevolusi menjadi pasar ekonomi yang sangat terorganisir.
Saat ini, komplotan ransomware tidak lagi sekadar melakukan improvisasi saat menyusup. Mereka kini menciptakan “EDR killer” (pembunuh EDR) layaknya tim produk perangkat lunak. Mereka mengelola basis kode, melakukan versioning, dan mendistribusikannya kepada para affiliate dengan dukungan teknis yang mumpuni. Proses ini telah menjadi produk komersial yang serius.
Pergeseran Paradigma: Dari Hacker Tunggal ke Industri
Selama bertahun-tahun, tim keamanan sering memperlakukan EDR killer sebagai trik yang dilakukan oleh peretas tunggal. Namun, bukti saat ini menunjukkan sesuatu yang jauh lebih berat. Teknik ini telah berubah menjadi ekonomi layanan dengan sistem affiliate, penetapan harga yang jelas, serta riset dan pengembangan (R&D) yang dipimpin oleh operator.
Salah satu kasus nyata adalah operasi Ransomware-as-a-Service (RaaS) yang dikenal dengan alias operator “hastalamuerte”. Komplotan ini berhasil mengembangkan kerangka kerja EDR killer yang digunakan oleh banyak mitra kerja sama. Para peneliti mencatat setidaknya ada delapan varian alat yang disebarkan untuk memburu ratusan proses keamanan yang sah.
Detail Penyamaran sebagai Strategi Produk
Kunci keberhasilan teknik Bring Your Own Vulnerable Device adalah kemampuan penyamarannya. Setiap varian alat ini sering kali berdandan sebagai produk keamanan yang sah. Mereka menyesuaikan diri dengan driver rentan yang disalahgunakan untuk memastikan aksi mereka dapat bertahan di berbagai konfigurasi sistem. Portabilitas ini adalah apa yang dicari oleh para pembeli di pasar gelap.
Operator tidak lagi membangun alat untuk satu kali pakai. Mereka membangun lini produk dengan target cakupan luas. Alat-alat ini disandingkan dengan paket lain seperti pencuri kredensial, yang dikurasi dengan sangat rapi layaknya katalog produk profesional.
Ekonomi di Balik Katalog Berlabel Harga
Jika kita memperhatikan pasar ini secara luas, akan terlihat inventaris yang sangat besar untuk mendukung spesialisasi dan persaingan antarpenjual. Skala ekonominya berakar pada ribuan driver tersertifikasi yang rentan, yang sebagian besar dapat diakses bahkan tanpa hak akses administrator yang tinggi.
Beberapa alat bahkan memiliki label harga yang sangat spesifik. Sebagai contoh, alat Terminator EDR killer yang terdokumentasi sebelumnya dijual dengan harga bervariasi antara $300 hingga $3.000. Sementara itu, alat yang lebih canggih seperti AvNeutralizer (juga dikenal sebagai AuKill) dari komplotan FIN7, dibanderol hingga $15.000 di forum Rusia.
Pola penjualan kembali menunjukkan bahwa ini adalah industri yang matang. Satu komplotan membangun alat, kemudian menyewakannya kepada geng pesaing lainnya. Ketika sebuah alat memiliki harga, ia akan berperilaku layaknya perangkat lunak komersial: adanya ulasan, kebutuhan akan pembaruan (patching), dan tekanan pasar untuk merilis versi berikutnya.
Struktur Pasar dengan Banyak Tangan
Model bisnis Ransomware-as-a-Service modern sering kali menggunakan sistem bagi hasil yang sangat menarik bagi para affiliate. Dengan memberikan porsi hasil tebusan hingga 90% kepada mitra, operator berhasil menarik banyak pihak dengan keahlian rendah untuk tetap bisa melancarkan serangan canggih. Ini menurunkan batas bawah keterampilan (skill floor) yang diperlukan untuk membungkam sistem keamanan tingkat kernel.
Konsolidasi ini menjadi sinyal pasar yang jelas. Penjual memberikan merek, versi, dan dukungan, yang membuktikan bahwa mereka mengharapkan bisnis berulang. Tim keamanan yang hanya berfokus pada atribusi individu sering kali salah membaca papan permainan ini, karena musuh sebenarnya adalah ekonomi industri di balik serangan tersebut.
Membangun Pertahanan Melawan Industri EDR Killer
Strategi pertahanan yang statis tidak lagi cukup untuk menghadapi ancaman ini. Anda tidak bisa hanya berburu hash file atau nama driver, karena mereka terus berubah. Langkah yang jauh lebih efektif adalah mempertahankan perilaku dan hubungan kepercayaan di tingkat sistem.
Setiap varian EDR killer, apa pun namanya, akan selalu melakukan hal yang sama: memuat driver yang bukan miliknya dan menjangkau ruang kernel untuk menghentikan proses keamanan yang sah. Di sinilah solusi berbasis AI-native dari Sentinelone berperan penting. Dengan platform Singularity™, deteksi difokuskan pada rantai perilaku yang tidak dapat diubah oleh penyerang dengan biaya murah.
Deteksi kami built-in di dalam kernel dan dianalisis melalui penalaran tingkat manusia. Hal ini memungkinkan deteksi yang mandiri dan otonom, bahkan ketika musuh mengubah tampilan biner mereka di malam hari. Layanan Wayfinder kami juga menyediakan pengawasan terus-menerus yang didukung oleh pemburu ancaman manusia untuk memastikan tidak ada celah yang tertinggal.
Sentinelone Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Sentinelone. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.