Minggu lalu, Apple merilis pembaruan tanda tangan untuk alat anti-malware di perangkatnya, XProtect, guna memblokir beberapa varian dari apa yang disebut sebagai keluarga malware macOS Ferret: FROSTYFERRET_UI, FRIENDLYFERRET_SECD, dan MULTI_FROSTYFERRET_CMDCODES. Keluarga malware yang dikaitkan dengan DPRK (Korea Utara) ini pertama kali diidentifikasi oleh para peneliti pada bulan Desember dan awal Januari sebagai bagian dari kampanye Contagious Interview, di mana pelaku ancaman menipu target agar menginstal malware melalui proses wawancara kerja.
Dalam laporan ini, SentinelOne akan memberikan ringkasan penelitian sebelumnya, termasuk kontribusi Apple melalui tanda tangan malware mereka, sebelum menjelaskan sampel baru yang kami beri nama FlexibleFerret, yang hingga saat ini masih belum terdeteksi oleh XProtect.
Gambaran umum mengenai malware ini serta daftar indikator yang dapat digunakan oleh para pemburu ancaman dan tim keamanan. Pelanggan SentinelOne telah terlindungi dari semua varian yang diketahui dari keluarga malware Ferret.
Latar Belakang Keluarga FERRET
Seperti disebutkan sebelumnya, beberapa komponen malware terkait dengan kampanye Contagious Interview telah dijelaskan dalam laporan sebelumnya. Target biasanya diminta untuk berkomunikasi dengan “pewawancara” melalui tautan yang menghasilkan pesan kesalahan dan meminta mereka menginstal atau memperbarui perangkat lunak yang dibutuhkan, seperti VCam atau CameraAccess untuk pertemuan virtual.
Dalam laporan sebelumnya, malware yang diamati menjalankan skrip shell berbahaya dan menginstal agen persistensi serta file eksekusi yang menyamar sebagai pembaruan Google Chrome.
Pembaruan tanda tangan Apple minggu lalu menargetkan beberapa komponen dalam kampanye malware ini, termasuk backdoor yang menyamar sebagai file sistem operasi dengan nama com.apple.secd (alias FRIENDLYFERRET), serta modul persistensi ChromeUpdate dan CameraAccess (alias FROSTYFERRET_UI).
Tidak mengherankan, indikator dalam keluarga malware FERRET ini memiliki kesamaan dengan kampanye DPRK lainnya, termasuk kampanye Hidden Risk yang baru-baru ini dijelaskan oleh SentinelLABS.
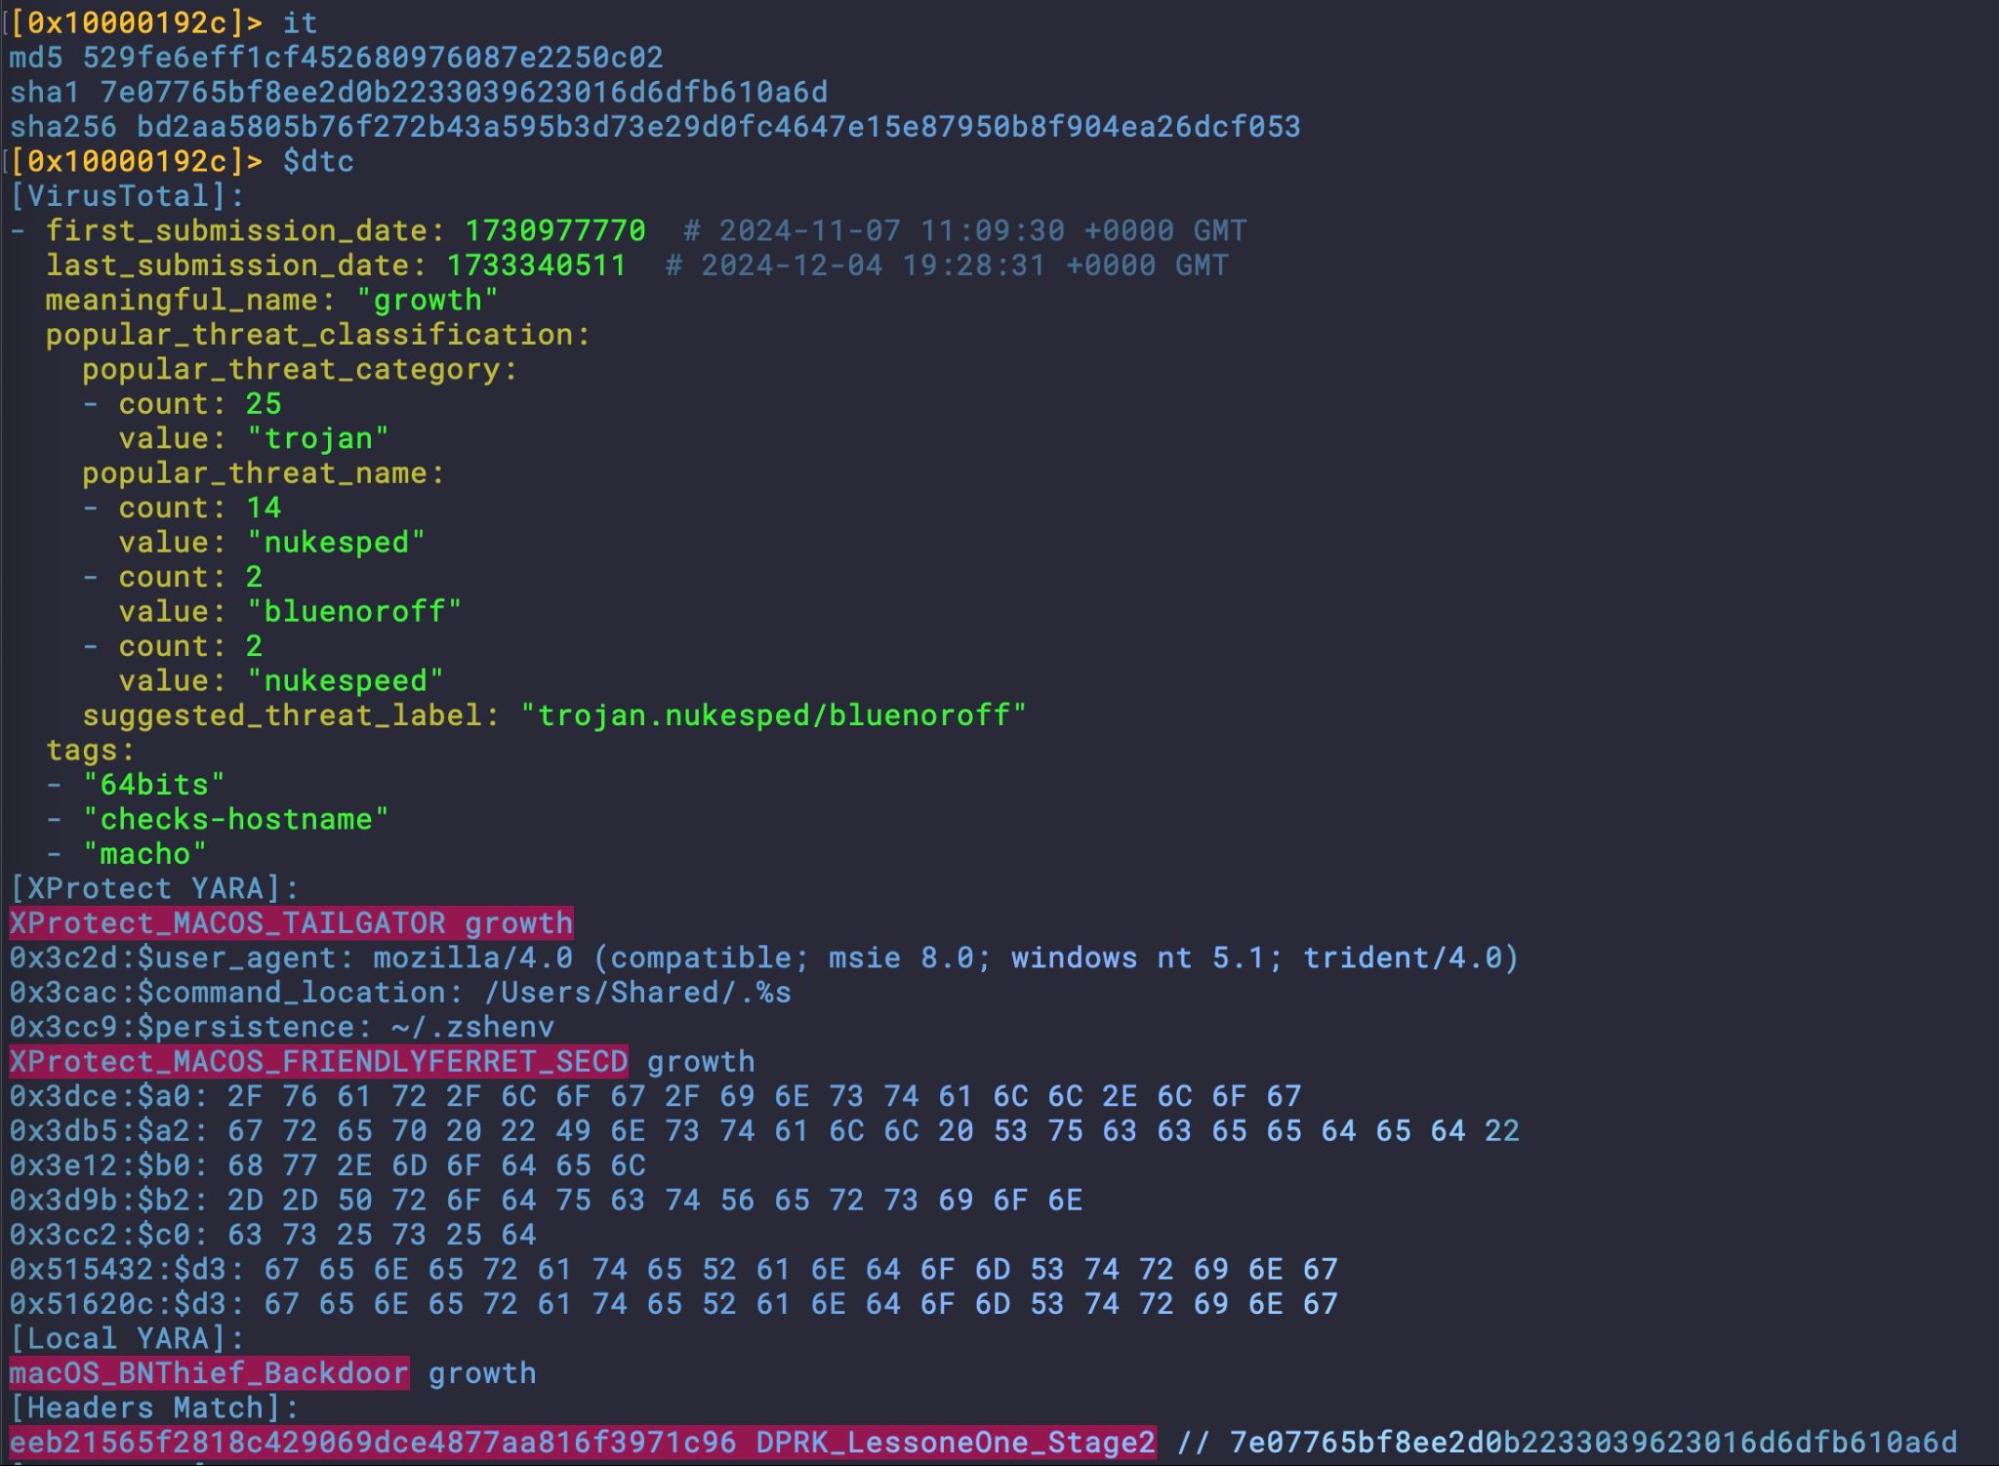
Beberapa artefak malware umum dari DPRK yang juga terlihat pada malware tahap 2 dari Hidden Risk adalah penggunaan Dropbox untuk eksfiltrasi data serta penggunaan api.ipify.org untuk menentukan alamat IP publik perangkat korban.
FlexibleFerret | Varian Baru dalam Keluarga Malware
Sebelum Apple merilis XProtect versi 5286, SentinelLABS telah melacak malware yang diidentifikasi oleh para peneliti sebelumnya serta menganalisis varian dari sampel ChromeUpdate dengan identifikasi Mac-Installer.InstallerAlert. Berbeda dengan sampel sebelumnya, malware ini ditandatangani dengan tanda tangan pengembang Apple yang valid (VFYPGAKSLY) dan Team ID (58CD8AD5Z4).
Dari hasil analisis ini, menemukan vektor infeksi baru yang sebelumnya tidak terlihat beserta serangkaian sampel terkait.
Paket Instalasi Malware
Malware ini disebarkan melalui paket penginstal Apple bernama versus.pkg (388ac48764927fa353328104d5a32ad825af51ce), yang berisi:
- InstallerAlert.app
- versus.app
- File biner bernama “zoom”
- Skrip postinstall.sh
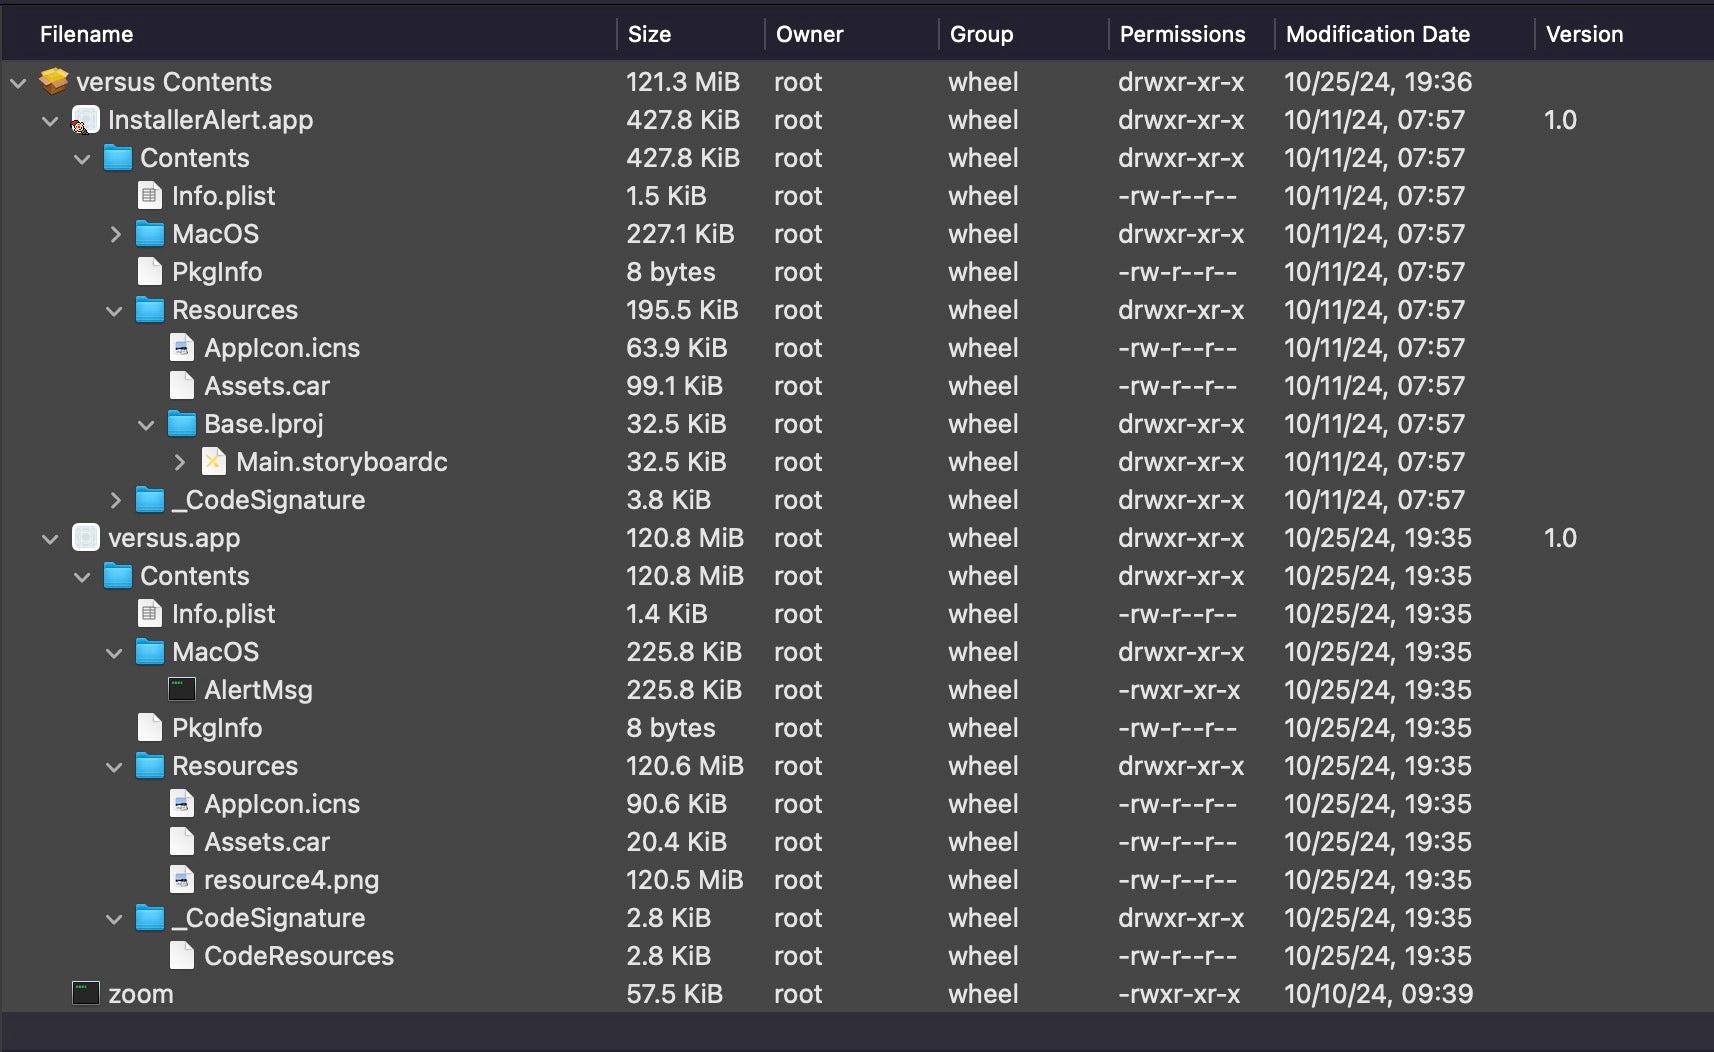
Setelah mendapatkan hak akses yang lebih tinggi, paket penginstal menggunakan skrip postinstall.sh untuk mengeksekusi beberapa komponen di dalam direktori /var/tmp/.
Skrip postinstall.sh:
- Mengeksekusi file zoom jika ditemukan
- Membuka aplikasi InstallerAlert.app
- Merekam log eksekusi di /private/tmp/postinstall.log
Cara Kerja FlexibleFerret
- File “zoom” palsu (ee7a557347a10f74696dc19512ccc5fcfca77bc5) menghubungi domain zoom.callservice[.]us (bukan domain Zoom yang sah).
- InstallerAlert.app menampilkan pesan kesalahan palsu: “This file is damaged and cannot be opened”, meniru pesan asli dari macOS Gatekeeper untuk mengecoh korban.
- Malware memasang item persistensi di [~/Library/LaunchAgents/com.zoom.plist], yang menargetkan file eksekusi di /private/var/tmp/logd, menyamar sebagai bagian dari sistem operasi.
- Saat ini, file logd tidak dapat diperoleh karena C2 (Command & Control) yang terkait sedang tidak aktif.
Hubungan InstallerAlert dengan ChromeUpdate
Komponen InstallerAlert memiliki 86% kesamaan dengan ChromeUpdate, baik dalam string maupun fungsi. Selain itu, beberapa file yang ditemukan dalam versus.pkg telah diidentifikasi sebagai malware oleh berbagai vendor keamanan, termasuk SentinelOne.
Perbedaan utama adalah bahwa InstallerAlert ditandatangani dengan tanda tangan pengembang yang telah dicabut. Namun, dengan memanfaatkan tanda tangan ini, kami berhasil menemukan beberapa sampel lain dari FlexibleFerret yang telah dikenali sebagai malware.
Kampanye ‘Contagious Interview’ Menargetkan Pengembang Github
Sejak November 2023, malware FlexibleFerret telah digunakan dalam kampanye Contagious Interview, yang awalnya menargetkan pencari kerja. Namun, SentinelLABS baru-baru ini menemukan bahwa para pelaku ancaman kini juga berusaha menyerang pengembang melalui Github.
Salah satu metode yang digunakan adalah membuka isu palsu di repositori pengembang dan memberikan instruksi untuk mengunduh malware dalam bentuk skrip ffmpeg.sh.
Kesimpulan
Kampanye Contagious Interview dan keluarga malware FERRET merupakan ancaman yang masih aktif dan terus berkembang. Para pelaku ancaman secara fleksibel berpindah dari aplikasi yang ditandatangani ke versi yang tidak ditandatangani sesuai kebutuhan.
Mereka menggunakan berbagai taktik untuk menyebarkan malware ke beragam target di komunitas pengembang, baik melalui serangan terarah maupun metode yang lebih luas seperti media sosial dan situs berbagi kode seperti Github.
SentinelLABS terus memantau dan mengungkap aktivitas ini untuk meningkatkan kesadaran serta melindungi pengguna.
Pelanggan SentinelOne telah terlindungi dari semua komponen malware yang diketahui dalam kampanye ini melalui platform Singularity.
Untuk informasi lebih lanjut tentang cara SentinelOne melindungi perangkat macOS Anda, hubungi kami atau minta demo gratis.