
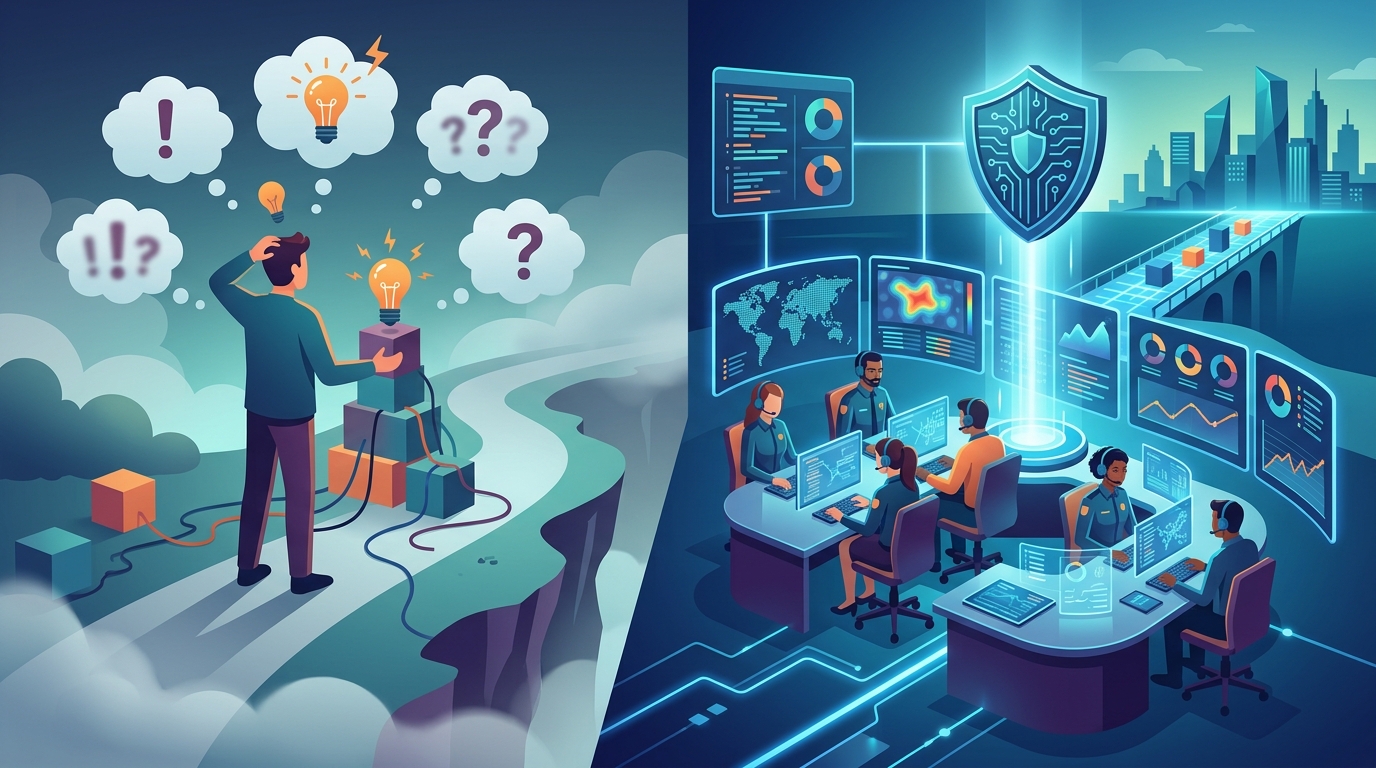
Mengapa Keamanan Harus Berbasis Strategi, Bukan Asumsi
Alasan SOC Tidak Bisa Dijalankan dengan Sekadar Asumsi sering kali diabaikan oleh banyak organisasi di tengah derasnya tren adopsi AI. Kini, model kecerdasan buatan semakin mudah diakses oleh siapa saja. Dengan kemunculan model open-weight, banyak tim keamanan merasa mereka mampu membangun Security Operations Center (SOC) mandiri hanya dalam hitungan hari. Namun, ada perbedaan besar antara prototipe proyek akhir pekan dengan infrastruktur keamanan tingkat perusahaan yang tangguh.
Mengandalkan intuisi atau “perasaan” (vibes) dalam merancang SOC sangat berisiko. Keamanan siber adalah disiplin yang memerlukan ketelitian tinggi, pembaruan terus-menerus, dan manajemen risiko yang terukur. Artikel ini akan membahas mengapa memilih jalur pengembangan mandiri sering kali menjadi beban operasional yang tersembunyi bagi perusahaan.
Memahami Spektrum: Membeli vs Membangun
Banyak pemimpin IT melihat pilihan antara membeli platform atau membangun sendiri sebagai keputusan biner. Padahal, ini adalah sebuah spektrum yang luas. Membeli solusi dari vendor berarti Anda menyerahkan pemeliharaan, pembaruan, dan pengembangan kepada ahlinya. Sebaliknya, membangun sendiri menuntut Anda menjadi penyedia layanan bagi organisasi Anda sendiri.
Jika Anda memilih untuk membangun, Anda harus menanggung beban operasional yang panjang. Kewajiban seperti patching, manajemen API, dan pembaruan model menjadi tanggung jawab penuh tim Anda. Sering kali, perusahaan tidak menyadari bahwa biaya yang dikeluarkan bukan sekadar uang, melainkan waktu dan sumber daya manusia yang sangat berharga.
Risiko Tersembunyi di Balik Proyek DIY
Membangun SOC mandiri (Truly DIY) menjanjikan kendali penuh, namun dengan konsekuensi yang masif. Setiap perubahan dalam lanskap ancaman menuntut Anda untuk melakukan penyesuaian sistem secara cepat. Jika Anda gagal beradaptasi, celah keamanan akan terbuka. Sementara itu, vendor keamanan profesional selalu memperbarui sistem mereka berdasarkan data dari ribuan insiden yang terjadi di seluruh dunia.
Berikut adalah beberapa hambatan yang akan dihadapi jika Anda memutuskan untuk membangun sendiri:
- Pemilihan Model dan Perutean: Anda harus terus melakukan tolok ukur (benchmarking) untuk memastikan model yang digunakan masih relevan dan efektif.
- Infrastruktur yang Rumit: Mengelola API, kunci enkripsi, dan server memerlukan tim khusus yang mampu menangani masalah produksi secara real-time.
- Pemeliharaan Berkelanjutan: Setiap perubahan kecil pada API pihak ketiga dapat merusak logika deteksi yang telah Anda bangun dengan susah payah.
Mengapa AI SOC Membutuhkan Pengawasan Manusia
Bahkan model AI paling canggih sekalipun tidak bisa berjalan secara otonom tanpa pengawasan. Pengalaman menunjukkan bahwa AI dalam keamanan siber lebih efektif berperan sebagai “agensi investigasi tersupervisi.” Artinya, manusia tetap memegang kendali penuh atas wewenang akhir dan pengambilan keputusan kritis.
Jika Anda membangun sistem sendiri, Anda juga memikul tanggung jawab atas kepatuhan (compliance). Apakah jejak forensik Anda cukup kuat untuk audit SOC 2? Apakah sistem Anda tahan terhadap pemeriksaan asuransi siber? Pertanyaan-pertanyaan ini harus dijawab sebelum insiden terjadi, bukan saat masalah sudah memuncak.
Kesimpulan: Pertimbangkan dengan Matang
Menjalankan SOC bukan sekadar proyek teknis, melainkan komitmen operasional permanen. Apakah tim Anda siap menangani rotasi on-call, patching sistem yang kompleks, dan pembaruan playbook setiap kali ada celah keamanan baru? Jika jawabannya tidak, maka mengandalkan platform yang teruji adalah langkah strategis yang lebih aman.
Keputusan untuk membangun atau membeli harus dilakukan secara sadar, bukan karena pilihan default yang tidak direncanakan. Jangan biarkan asumsi menjadi dasar dari pertahanan keamanan siber Anda. Gunakan pendekatan yang terukur, teruji, dan didukung oleh infrastruktur yang andal untuk melindungi aset berharga perusahaan Anda.
Sentinelone Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Sentinelone. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.
