Dinamika Terkini dalam Keamanan Siber
Dunia Keamanan Siber terus bergerak dengan sangat dinamis. Setiap minggunya, kita melihat pertempuran konstan antara otoritas penegak hukum yang berupaya menjaga integritas digital dan aktor ancaman yang semakin canggih dalam melancarkan aksi mereka.
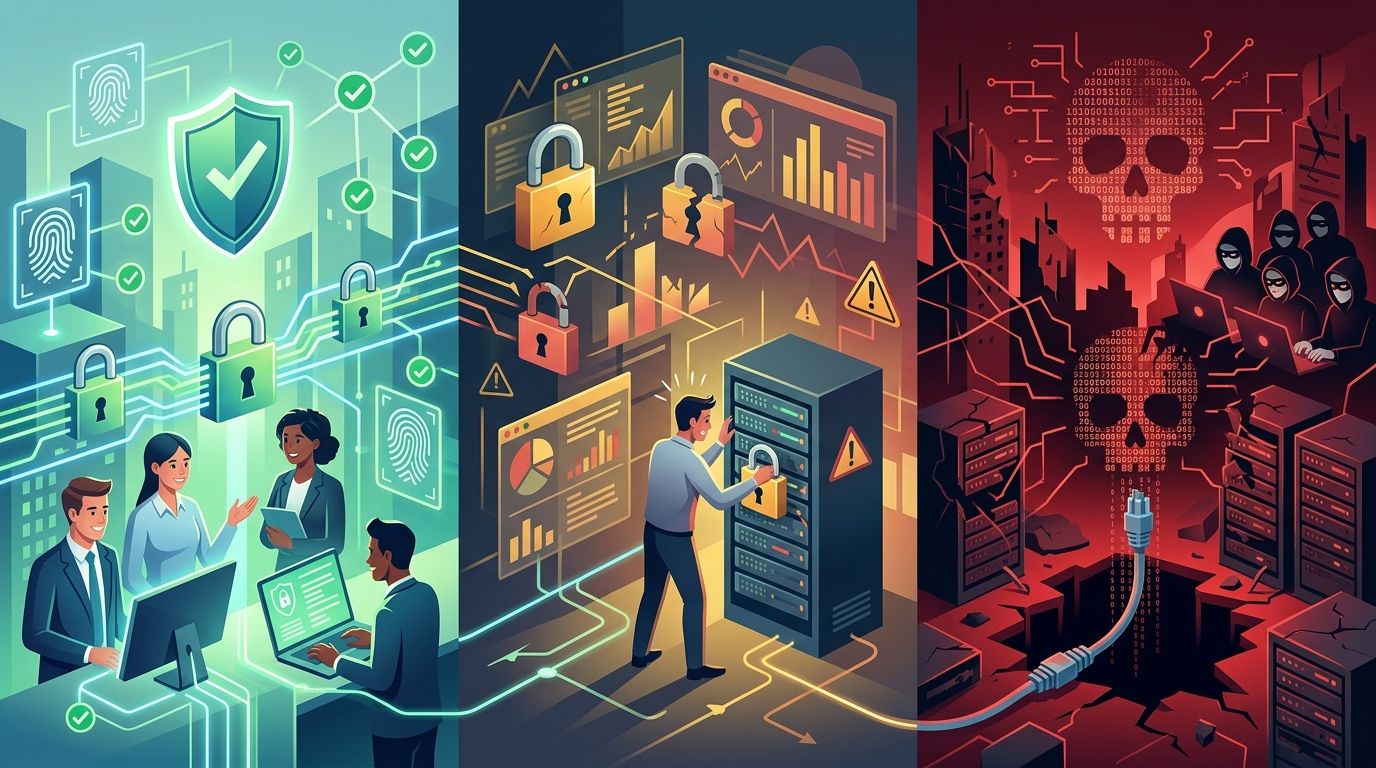
Dalam artikel kali ini, kita akan membahas berbagai peristiwa penting. Kami membaginya menjadi tiga kategori besar: kabar baik, kabar buruk, dan tentu saja, kabar yang sangat buruk bagi para praktisi IT.
Yang Baik: Kemenangan Penegakan Hukum
Berita menggembirakan datang dari ranah hukum internasional. Pengadilan distrik Amerika Serikat baru saja menjatuhkan hukuman delapan tahun penjara kepada warga negara Nigeria, Chukwuemeka Victor Amachukwu. Ia terbukti melakukan serangan spearphishing terhadap penyedia jasa pajak.
Selama periode 2019 hingga 2021, kelompoknya membobol jaringan akuntansi di berbagai negara bagian. Mereka mencuri data identitas pribadi lebih dari 800 klien dan melakukan penipuan senilai lebih dari $3,3 juta. Kini, ia harus membayar ganti rugi sebesar $3,6 juta.
Kesuksesan Interpol dalam Operation Serengeti III
Selain itu, Interpol mencatatkan prestasi besar melalui Operation Serengeti III. Operasi kolaboratif dengan 21 negara ini berhasil melumpuhkan jaringan kejahatan siber di Afrika. Hasilnya luar biasa, dengan 1.462 penangkapan dan pemulihan dana senilai $105 juta.
Di sisi lain, kasus mata-mata perusahaan juga terungkap. Seorang mantan insinyur OpenAI ditangkap karena mencoba menyadap ruang rapat eksekutif menggunakan perangkat terenkripsi. Beruntung, agen federal berhasil menangkapnya sebelum ia melarikan diri ke luar negeri.
Yang Buruk: Ancaman AI dan Rantai Pasokan
Sayangnya, tidak semua kabar membawa ketenangan. Aktor ancaman yang terhubung dengan Tiongkok mulai memanfaatkan teknologi AI untuk meluncurkan serangan. Mereka menggunakan AI agentic untuk menyusup ke dalam rantai pasokan ConnectWise Cloud Backup.
Kelompok ini menggunakan sistem bernama ARTEX, sebuah kerangka kerja berbasis LLM untuk pengujian penetrasi. Dengan sistem ini, mereka mampu memangkas waktu penyerangan dari target awal hingga mendapatkan akses istimewa menjadi kurang dari tiga jam.
Kecepatan Serangan yang Mengkhawatirkan
Antara tanggal 10 hingga 14 Oktober 2026, mereka meluncurkan kampanye password-spray secara otomatis. Lebih dari 151.000 upaya masuk gagal tercatat. Aktor ancaman ini kemudian menyalahgunakan aplikasi OAuth untuk menciptakan pintu belakang (backdoor) yang persisten.
Langkah ini sangat berbahaya karena memungkinkan penyerang untuk tetap aktif meski sistem cadangan sudah diperbaiki. ConnectWise terpaksa menangguhkan layanan sementara guna mengisolasi ancaman tersebut.
Yang Buruk Sekali: Celah PHP2Shell yang Kritis
Kabar terburuk minggu ini datang dari kerentanan PHP2Shell yang berdampak luas. Celah keamanan ini memengaruhi runtime PHP inti di berbagai server web perusahaan di seluruh dunia. Celah ini diberi peringkat CVSS 9.2, menjadikannya ancaman yang sangat kritis.
Kerentanan ini berakar dari cacat manajemen memori saat permintaan berhenti secara tidak terduga. Semua instalasi, mulai dari Apache dengan mod_php hingga LiteSpeed, rentan terhadap serangan eksekusi kode jarak jauh (RCE) ini.
Mengapa Kasus Ini Sangat Berbahaya?
Detail teknis kerentanan ini bocor ke publik sebelum patch resmi tersedia. Aktor ancaman bahkan sudah mulai memindai target sejak 17 Oktober, empat hari sebelum pembaruan dirilis. Audit keamanan yang dulunya menganggap celah ini sulit dieksploitasi kini terbantahkan oleh penggunaan alat berbasis AI.
Untuk saat ini, memperbarui runtime adalah satu-satunya solusi permanen. Di sisi lain, platform seperti SentinelOne Singularity dapat mendeteksi perilaku pasca-eksploitasi, seperti kemunculan proses shell yang tidak sah atau koneksi jaringan keluar yang mencurigakan.
Kesimpulan
Ancaman di dunia digital terus berkembang seiring dengan kemajuan teknologi. Baik itu melalui penggunaan AI untuk kejahatan atau celah keamanan klasik yang semakin berbahaya, kewaspadaan adalah kunci. Selalu pastikan sistem Anda mendapatkan pembaruan terkini.
Sentinelone Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Sentinelone. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.